
Dieses Kapitel beschreibt, wie Sie mit Natural Security die Verwendung von Natural-Dienstprogrammen (Utilities) steuern können.
Folgende Themen werden behandelt:
Der in diesem Kapitel beschriebene Schutz von Dienstprogrammen (Utilities) durch Natural Security ist funktionsorientiert, d. h., er basiert auf dem Konzept, dass Sie einzelne Funktionen eines Dienstprogramms zulassen oder verbieten können. Sie kontrollieren die Verwendung eines Dienstprogramms, indem Sie für dieses Dienstprogramm Dienstprogramm-Sicherheitsprofile festlegen (auch als Dienstprogrammprofile bezeichnet, engl. Utility Profile), in denen Sie seine Funktionen zulassen oder verbieten können. Die Dienstprogramme, die auf diese Weise geschützt werden können, sind unten aufgeführt.
Um ein Natural-Dienstprogramm aufzurufen, geben Sie den Namen des Dienstprogramms in der
Regel als Systemkommando ein (um z. B. das Dienstprogramm SYSERR aufzurufen,
geben Sie das Systemkommando SYSERR ein). Wenn ein
Dienstprogramm auf diese Weise aufgerufen wird, gilt eines der für dieses Dienstprogramm
definierten Dienstprogrammprofile, das die Verwendung des Dienstprogramms steuert und so
für einen einheitlichen Schutz des Dienstprogramms sorgt.
Der Aufruf eines Dienstprogramms führt nicht zu einem Wechsel der Bibliothek, in der Sie sich gerade befinden; das heißt, wenn Sie das Dienstprogramm beenden, befinden Sie sich immer noch in derselben Bibliothek, aus der Sie das Dienstprogramm aufgerufen haben. Siehe auch den Abschnitt Utility-Aktivierung in der Debugger und Dienstprogramme (Utilities)-Dokumentation.
Um die Verwendung eines Dienstprogramms zu steuern, müssen Sie kein Bibliothekssicherheitsprofil für die Bibliothek definieren, die das Dienstprogramm enthält. Ein Dienstprogrammprofil für ein Dienstprogramm ist nur dann relevant, wenn das Dienstprogramm Zugriff auf Programme in anderen Bibliotheken benötigt (z. B. User Exits, die in Steplibs enthalten sind).
Wenn für eine Bibliothek, die ein Dienstprogramm enthält, ein Dienstprogrammprofil
definiert ist und Sie sich bei einer Dienstprogrammbibliothek anmelden, gelten dieselben
Anmelderegeln wie für eine Anmeldung bei einer anderen Bibliothek (wie im Kapitel
Anmeldung beschrieben). In
der Dienstprogrammbibliothek kann das Dienstprogramm entweder durch Eingabe des
Dienstprogrammnamens als Systemkommando (wie in jeder anderen Bibliothek) oder durch die
Ausführung der Starttransaktion MENU (falls im Bibliothekssicherheitsprofil
des Dienstprogramms definiert) aufgerufen werden. Im letzteren Fall wird jedoch ein
LOGOFF-Kommando ausgeführt, wenn Sie das Dienstprogramm
verlassen.
Die Dienstprogramme SYSERR und SYSMAIN verarbeiten den Inhalt
von Bibliotheken. Wenn die Verwendung dieser Dienstprogramme nicht durch
Dienstprogrammprofile gesteuert wird, gilt die Option Utilities
im Bibliothekssicherheitsprofil der bearbeiteten Bibliothek.
Die Verwendung der folgenden Natural-Dienstprogramme kann mit Dienstprogrammprofilen gesteuert werden:
Dieser Abschnitt behandelt die folgenden Themen:
Ein Dienstprogrammprofil besteht im Wesentlichen aus einer Liste der Funktionen des
Dienstprogramms, die jeweils mit einem A = Allow/Erlauben bzw.
D = Disallow/Nicht erlauben gekennzeichnet werden können.
Zu jedem Dienstprogramm, das unter Welche Dienstprogramme (Utilities) können geschützt werden? aufgeführt sind, können Sie Folgendes definieren:
ein Standardprofil,
benutzerspezifische Profile,
bibliotheksspezifische Profile,
benutzerbibliotheksspezifische Profile.
Jedes Dienstprogramm wird individuell behandelt, d.h. Dienstprogrammprofile gelten nur für das Dienstprogramm, für das sie definiert sind, und nicht für andere Dienstprogramme.
Anmerkung
Wenn die Verwendung eines Dienstprogramms durch ein Dienstprogrammprofil geschützt
ist, gelten automatisch die Natural-Profilparametereinstellungen MADIO=0
und MAXCL=0.
Das Standardprofil (Default Profile) eines Dienstprogramms gilt für alle Benutzer (außer denen, für die benutzerspezifische Profile definiert sind). Es legt fest, welche Funktionen des Dienstprogramms die Benutzer nutzen dürfen und welche nicht.
Wenn ein einzelner Benutzer andere Funktionen nutzen (oder nicht nutzen) soll als die anderen Benutzer, können Sie ein benutzerspezifisches Dienstprogrammprofil (User-specific Profile) definieren.
Ein solches Profil gilt nur für diesen Benutzer, hat Vorrang vor dem Standardprofil und legt fest, welche Funktionen des Dienstprogramms dieser Benutzer nutzen darf und welche nicht.
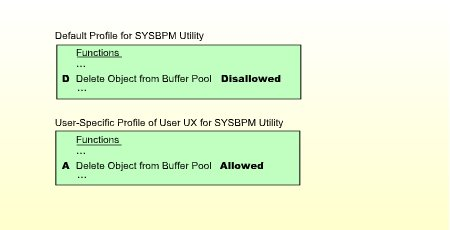
In diesem Beispiel ist die SYSBPM-Funktion Delete Object from
Buffer Pool (Objekt aus dem Pufferpool löschen) für alle Benutzer nicht
erlaubt - außer für den Benutzer UX, für den sie erlaubt ist. Dies bedeutet, dass UX der
einzige Benutzer ist, der Objekte aus dem Buffer-Pool löschen darf.
Benutzerspezifische Dienstprogrammprofile können für Benutzer der Typen Group, Administrator und Person definiert werden.
Ein benutzerspezifisches Dienstprogrammprofil kann nur definiert werden, wenn ein Standardprofil (oder eine Vorlage) für dieses Dienstprogramm definiert wurde. (Vorlagen werden weiter unten unter Standardprofile definieren beschrieben).
Einige Dienstprogramme wirken sich auf einzelne Natural-Bibliotheken aus (z.B. kann die
SYSERR Utility verwendet werden, um Fehlermeldungen zu verwalten, die zu
einer bestimmten Bibliothek gehören). In der Regel gilt das Standardprofil des
Dienstprogramms für alle betroffenen Bibliotheken.
Sollen jedoch einige Funktionen des Dienstprogramms nur für eine bestimmte Bibliothek erlaubt bzw. nicht erlaubt werden, können Sie ein bibliotheksspezifisches Dienstprogrammprofil definieren.
Ein solches Profil gilt nur für diese Bibliothek, setzt das Standardprofil sowie alle benutzerspezifischen Profile für dieses Dienstprogramm außer Kraft und bestimmt, welche Funktionen des Dienstprogramms auf diese Bibliothek angewendet werden dürfen und welche nicht.
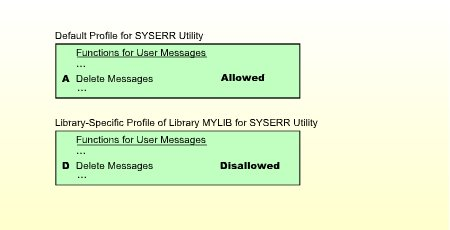
In diesem Beispiel ist die SYSERR-Funktion Delete Messages
(Meldungen löschen) für alle Bibliotheken erlaubt - außer für die Bibliothek
MYLIB, für die sie nicht erlaubt ist. Das bedeutet, dass alle Benutzer
Benutzerfehlermeldungen aus allen Bibliotheken löschen können, außer aus der Bibliothek
MYLIB. Niemand kann Meldungen aus MYLIB löschen. (Wenn
benutzerspezifische Profile für SYSERR definiert wären, würden sie für alle
anderen Bibliotheken gelten, aber nicht für die Bibliothek MYLIB).
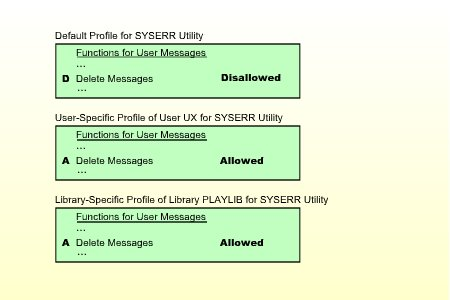
In diesem Beispiel ist die SYSERR-Funktion Delete
Messages (Meldungen löschen) für alle Bibliotheken nicht erlaubt - außer
für die Bibliothek PLAYLIB, für die sie erlaubt ist. Für den Benutzer UX
ist die Funktion Delete Messages für alle Bibliotheken erlaubt. Das
bedeutet, dass alle Benutzer Fehlermeldungen aus der Bibliothek PLAYLIB
löschen können. Kein Benutzer - außer dem Benutzer UX - kann jedoch Meldungen aus einer
anderen Bibliothek löschen. Benutzer UX ist der einzige Benutzer, der Meldungen aus
allen Bibliotheken (einschließlich PLAYLIB) löschen darf. Beachten Sie,
dass die Berechtigung von Benutzer UX zum Löschen von Meldungen aus der
PLAYLIB vom bibliotheksspezifischen Profil abhängt, nicht vom
benutzerspezifischen Profil.
Bibliotheksspezifische Dienstprogrammprofile können für die folgenden Dienstprogramme
definiert werden: SYSBPM, SYSDDM, SYSERR,
SYSMAIN, SYSOBJH.
Ein bibliotheksspezifisches Dienstprogrammprofil kann nur definiert werden, wenn ein Standardprofil für dieses Dienstprogramm definiert wurde.
Wie oben beschrieben, betreffen einige Dienstprogramme einzelne Natural-Bibliotheken. Es gibt zwei Arten von Situationen, in denen eventuell ein benutzerbibliotheksspezifisches Dienstprogrammprofil definiert werden muss:
Ein benutzerspezifisches Dienstprogrammprofil legt fest, welche Funktionen eines Dienstprogramms ein bestimmter Benutzer verwenden darf, unabhängig von den Bibliotheken, die von den Funktionen betroffen sind (vorausgesetzt, für dieses Dienstprogramm sind keine bibliotheksspezifischen Profile definiert). Soll dieser Benutzer jedoch für eine bestimmte Bibliothek, die von den Funktionen des Dienstprogrammprofils betroffen ist, andere Funktionsnutzungsrechte haben, können Sie diese in einem benutzerbibliotheksspezifischen Dienstprogrammprofil festlegen.
Ein bibliotheksspezifisches Dienstprogrammprofil legt fest, welche Funktionen eines Dienstprogramms verwendet werden dürfen, wenn es auf eine bestimmte Bibliothek angewendet wird. Für diese Bibliothek gilt es für alle Benutzer (unabhängig von etwaigen benutzerspezifischen Profilen). Soll jedoch ein bestimmter Benutzer andere Funktionsnutzungsrechte für diese Bibliothek haben, können Sie diese in einem benutzerbibliotheksspezifischen Dienstprogrammprofil festlegen.
Ein benutzerbibliotheksspezifisches Profil gilt nur für einen Benutzer und eine Bibliothek. Es setzt das bibliotheksspezifische Dienstprogrammprofil dieser Bibliothek sowie das benutzerspezifische Profil dieses Benutzers außer Kraft und legt fest, welche Funktionen des Dienstprogramms der Benutzer für diese Bibliothek nutzen darf.
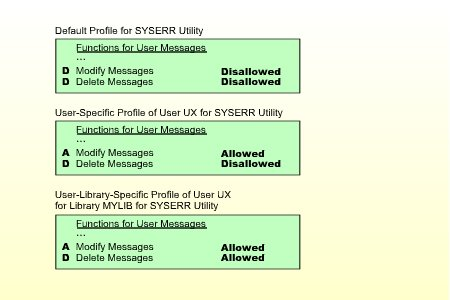
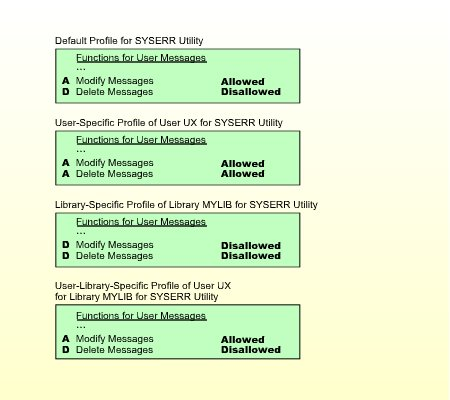
In diesem Beispiel ist die SYSERR-Funktion Delete
Messages (Meldungen löschen) für alle Benutzer (aufgrund des
Standardprofils) nicht erlaubt. Die SYSERR-Funktion Modify
Messages (Meldungen ändern) ist ebenfalls für alle Benutzer nicht erlaubt
(aufgrund des Standardprofils) - außer für den Benutzer UX, für den sie erlaubt
ist (aufgrund seines benutzerspezifischen Profils). Auch für den Benutzer UX
sind beide Funktionen für die Bibliothek MYLIB erlaubt (aufgrund des
benutzerbibliotheksspezifischen Profils). Das bedeutet, dass kein Benutzer
Fehlermeldungen aus irgendeiner Bibliothek ändern oder löschen kann. Die einzige
Ausnahme ist der Benutzer UX: Er darf Meldungen aus jeder beliebigen Bibliothek ändern.
Außerdem darf er Meldungen aus der Bibliothek MYLIB löschen (aber nicht aus
einer anderen Bibliothek). Beachten Sie, dass die Berechtigung des Benutzers UX,
Nachrichten aus MYLIB zu ändern, vom
benutzerbibliotheksspezifischen Profil des Benutzers abhängt, nicht vom
benutzerspezifischen Profil.
In diesem Beispiel ergibt sich die folgende Einteilung:
Fehlermeldungen der Bibliothek MYLIB dürfen nur vom Benutzer UX
geändert werden.
Fehlermeldungen einer beliebigen anderen Bibliothek können von jedem Benutzer geändert werden.
Fehlermeldungen der Bibliothek MYLIB können von keinem Benutzer
gelöscht werden.
Fehlermeldungen einer beliebigen anderen Bibliothek dürfen nur vom Benutzer UX, aber nicht von einem anderen Benutzer gelöscht werden.
Benutzerbibliotheksspezifische Dienstprogrammprofile können für die folgenden
Dienstprogramme definiert werden: SYSBPM, SYSDDM,
SYSERR, SYSMAIN, SYSOBJH.
Ein benutzerbibliotheksspezifisches Dienstprogrammprofil kann nur für einen Benutzer definiert werden, für den ein benutzerspezifisches Dienstprogrammprofil definiert wurde.
Wenn ein Benutzer versucht, eine Dienstprogrammfunktion zu verwenden, sucht Natural Security nach dem entsprechenden Dienstprogrammprofil, um festzustellen, ob der Benutzer die Funktion ausführen darf.
Wie unten gezeigt, können Sie die Suchreihenfolge mit den Sitzungsoptionen Privileged Groups und *GROUP Only beeinflussen, die im Standardprofil eines Dienstprogramms festgelegt werden können.
Wenn *GROUP Only auf N gesetzt ist, sucht Natural
Security nach den folgenden Dienstprogrammprofilen in der folgenden Reihenfolge:
das benutzerbibliotheksspezifische Benutzersicherheitsprofil
des Benutzers für die betroffene Bibliothek (nur wenn der Benutzer vom
Typ A oder P ist),
einer privilegierten Gruppe für die betroffene Bibliothek (nur wenn
Privileged Groups auf Y gesetzt ist,
der aktuellen Gruppe, in der der Benutzer für die betroffene Bibliothek enthalten ist,
einer anderen Gruppe, in der der Benutzer für die betroffene Bibliothek enthalten ist,
das bibliotheksspezifische Profil der betroffenen Bibliothek,
das benutzerspezifische Profil
des Benutzers (nur wenn der Benutzer vom Typ A oder
P ist),
einer privilegierten Gruppe (nur wenn Privileged
Groups auf Y gesetzt ist,
der aktuellen Gruppe, in der der Benutzer enthalten ist,
einer anderen Gruppe, in der der Benutzer enthalten ist,
das Standardprofil des Dienstprogramms.
Wenn *GROUP Only auf Y gesetzt ist, sucht Natural
Security nach den folgenden Dienstprogrammprofilen in der folgenden Reihenfolge:
das benutzerbibliotheksspezifische Benutzersicherheitsprofil
des Benutzers für die betroffene Bibliothek (nur wenn der Benutzer vom
Typ A oder P ist),
der aktuellen Gruppe, in der der Benutzer für die betroffene Bibliothek enthalten ist,
das bibliotheksspezifische Profil der betroffenen Bibliothek,
das benutzerspezifische Profil
des Benutzers (nur wenn der Benutzer vom Typ A oder
P ist),
der aktuellen Gruppe, in der der Benutzer enthalten ist,
das Standardprofil des Dienstprogramms.
Für die Suche werden der Benutzer und die aktuelle Gruppe durch die aktuellen Werte der
Natural-Systemvariablen *USER bzw. *GROUP
bestimmt.
Privilegierte Gruppen sind die Gruppen, die im Sicherheitsprofil des Benutzers als "Privileged Groups" angegeben sind. Ihre Kennungen werden in der Reihenfolge verarbeitet, in der sie im Benutzersicherheitsprofil angegeben sind. Die Kennungen der anderen Gruppen werden in alphabetischer Reihenfolge verarbeitet.
Das erste Profil, das bei dieser Suche gefunden wird, bestimmt, ob der Benutzer die Funktion ausführen darf.
Wenn keines der oben genannten Profile existiert und die Dienstprogrammfunktion den Inhalt einer Bibliothek betrifft, gilt die Option Utilities im Bibliothekssicherheitsprofil.
Informationen über das aktuell gültige Dienstprogrammprofil erhält der Benutzer mit dem
Natural- Systemkommando PROFILE (siehe auch das PROFILE-Kommando im
Kapitel Bibliotheken schützen).
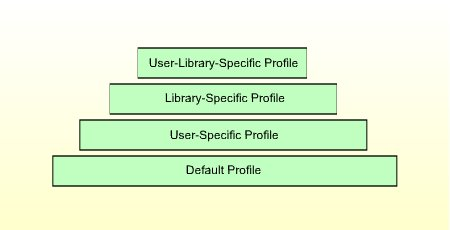
Die folgende Abbildung zeigt die Hierarchie der Dienstprogrammprofile.
Nehmen wir folgende Situation an: Benutzer UX (Benutzertyp A), der in der
Gruppe GX enthalten ist, möchte Programmierobjekte mit dem Dienstprogramm
SYSMAIN von Bibliothek LIB1 nach Bibliothek
LIB2 kopieren.
Zunächst prüft Natural Security, ob der Benutzer Programmierobjekte mit
SYSMAIN aus Bibliothek LIB1 kopieren darf, d.h. ob die
Kopierfunktion für "Programming Objects" erlaubt ist:
Natural Security prüft das benutzerbibliotheksspezifische Profil des
Benutzers UX und die Bibliothek LIB1 für SYSMAIN.
Wenn kein solches Profil vorhanden ist, wird das
benutzerbibliotheksspezifische Profil des Benutzers GX und der Bibliothek
LIB1 für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das bibliotheksspezifische
Profil der Bibliothek LIB1 für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das benutzerspezifische
Profil des Benutzers UX für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das benutzerspezifische Profil des
Benutzers GX für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das Standardprofil (Default
Profile) von SYSMAIN geprüft.
Dann prüft Natural Security, ob der Benutzer Programmierobjekte mit
SYSMAIN
in die Bibliothek LIB2 kopieren darf, d.h. ob die Kopierfunktion für
"Programming Objects" erlaubt ist:
Natural Security prüft das benutzerbibliotheksspezifische Profil des
Benutzers UX und der Bibliothek LIB2 für SYSMAIN.
Wenn kein solches Profil vorhanden ist, wird das
benutzerbibliotheksspezifische Profil des Benutzers GX und der Bibliothek
LIB2 für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das bibliotheksspezifische
Profil der Bibliothek LIB2 für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das benutzerspezifische
Profil des Benutzers UX für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das benutzerspezifische
Profil des Benutzers GX für SYSMAIN geprüft.
Wenn kein solches Profil vorhanden ist, wird das Standardprofil (Default
Profile) von SYSMAIN geprüft.
Da sich die verschiedenen Natural- Dienstprogramme und ihre Funktionen stark voneinander unterscheiden, ist der Zeitpunkt, zu dem Natural Security prüft, ob ein Benutzer eine angeforderte Dienstprogrammfunktion verwenden darf, von Dienstprogramm zu Dienstprogramm und von Funktion zu Funktion sehr unterschiedlich.
Wenn ein Benutzer ein Dienstprogramm unter der Kontrolle eines Dienstprogrammprofils
verwendet, sind die einzigen Natural- Systemkommandos, die dem Benutzer innerhalb des
Dienstprogramms zur Verfügung stehen:
FIN, LOGON,
MAIL und PROFILE.
Alle anderen Systemkommandos können nicht verwendet werden. Damit soll verhindert werden, dass der von den Dienstprogrammprofilen eingerichtete Schutz durch "Schlupflöcher" beeinträchtigt wird.
Um Standardprofile zu definieren, müssen Sie den Bereich Administrator Services von Natural Security benutzen (siehe Standardprofile definieren).
Um alle anderen Dienstprogrammprofile zu definieren, müssen Sie den Bereich Utility Maintenance (Dienstprogrammverwaltung) von Natural Security benutzen (wie unter Individuelle Profile definieren - Utility Maintenance beschrieben).
Wählen Sie im Hauptmenü (Main Menu) den Eintrag Administrator Services.
Wenn Sie berechtigt sind, auf die Administrator Services zuzugreifen, wird das Menü Administrator Services Menu 1 angezeigt.
Drücken Sie PF8.
Wählen Sie im Administrator Services Menu 2 die Option Utility Defaults/Templates.
Der Bildschirm Define Utility Defaults/Templates (Dienstprogrammstandardeinstellungen/Vorlagen definieren) wird angezeigt, in dem alle Dienstprogramme aufgelistet sind, für die Profile definiert werden können.
Der Status eines Dienstprogramms (wie im Feld Message angezeigt) kann einer der folgenden sein:
| Status | Bedeutung |
|---|---|
| Nothing defined | Nichts definiert. Es ist kein Profil für das Dienstprogramm definiert.
Wenn sich eine Dienstprogrammfunktion auf den Inhalt einer Bibliothek auswirkt, wird ihre Verwendung durch die Option Utilities im Bibliothekssicherheitsprofil gesteuert. |
| Default defined | Standard definiert. Ein Standardprofil wurde für das Dienstprogramm
definiert. Dieses Standardprofil gilt für alle Benutzer, für die kein
individuelles benutzerspezifisches Profil definiert ist.
Die Option Utilities in Bibliothekssicherheitsprofilen wird bei diesem Dienstprogramm ignoriert. |
| Template defined | Vorlage definiert. Für das Dienstprogramm wurde ein Profil definiert. Dieses
Profil kann jedoch nur als Vorlage für die Definition individueller
benutzerspezifischer Dienstprogrammprofile verwendet werden.
Wenn sich eine Dienstprogrammfunktion auf den Inhalt einer Bibliothek auswirkt, wird ihre Verwendung durch die Option Utilities im Bibliothekssicherheitsprofil gesteuert - außer für die Benutzer, für die ein benutzerspezifisches Dienstprogrammprofil definiert ist. |
Ob ein Standardprofil ein reales Profil oder nur eine Vorlage ist, wird durch das Feld Applies as Default Profile (siehe unten) innerhalb des Profils bestimmt.
 |
Warnung: Um die Anwendbarkeit von Dienstprogrammprofilen und der Option Utilities in Bibliothekssicherheitsprofilen nicht zu verwechseln, sollten Sie immer ein Standardprofil (nicht nur eine Vorlage) für ein Dienstprogramm definieren, wenn Sie beabsichtigen, benutzerspezifische Profile für dieses Dienstprogramm zu definieren. |
Auf dem Bildschirm Define Utility Defaults/Templates können Sie ein Dienstprogramm mit einem der folgenden Funktionscodes markieren:
| Code | Funktion |
|---|---|
AD
|
Standardprofil oder eine Vorlage für das Dienstprogramm definieren. |
MO
|
Bestehendes Standardprofil oder -vorlage des Dienstprogramms ändern. |
DE
|
Bestehendes Standardprofil oder -vorlage des Dienstprogramms löschen. |
DI
|
Bestehendes Standardprofil oder -vorlage des Dienstprogramms anzeigen. |
Wenn Sie ein Dienstprogramm mit dem Code DE markieren, wird ein Fenster
angezeigt, in dem Sie das Löschen durch Eingabe des Dienstprogrammnamens bestätigen
müssen. Wenn Sie das Standardprofil oder die Vorlage eines Dienstprogramms löschen, werden
auch alle anderen Profile für dieses Dienstprogramm - d. h. benutzerspezifische,
bibliotheksspezifische und benutzerbibliotheksspezifische Dienstprogrammprofile -
gelöscht.
Wenn Sie ein Dienstprogramm mit dem Code AD, MO oder
DI markieren, wird sein Standardprofil bzw. seine Standardvorlage
angezeigt.
Das Standardprofil bzw. die Standardvorlage für jedes Dienstprogramm bietet mehrere Optionen, die den Funktionen des betreffenden Dienstprogramms entsprechen. Die Optionen für jedes Dienstprogramm werden unter Bestandteile von Dienstprogrammprofilen weiter unten beschrieben.
Sie können jede Option erlauben oder nicht erlauben, indem Sie sie mit
A (Allow) bzw. D (Disallow) markieren. Zu Beginn sind alle
Optionen nicht erlaubt.
Mit PF16 und PF17 können Sie alle Optionen in einem
Dienstprogrammprofil gleichzeitig auf A bzw. D setzen.
Anmerkung
Natural Security führt Konsistenzprüfungen für die Kombinationen von erlaubten und
nicht erlaubten Optionen durch - nicht mögliche Kombinationen von A und
D werden automatisch abgelehnt.
Darüber hinaus enthält jedes Profil das Feld Applies as Default Profile (Gilt als Standardprofil), das festlegt, ob das Profil ein "reales" Standardprofil oder nur eine Vorlage ist:
| Wert | Bedeutung |
|---|---|
| Y | Default Profile - Standardprofil. Das Profil gilt für alle Benutzer, für die kein individuelles Dienstprogrammprofil definiert ist. |
| N | Template - Vorlage. Das Profil gilt für keinen Benutzer. Es kann nur als Vorlage für die Definition von individuellen benutzerspezifischen Dienstprogrammprofilen verwendet werden. |
Sobald dieses Feld auf Y gesetzt ist und benutzerspezifische oder
bibliotheksspezifische Profile für dieses Dienstprogramm definiert wurden, kann es nicht
mehr auf N zurückgesetzt werden. Auf diese Weise wird ein durchgehend
einheitlicher Schutz der Dienstprogramme gewährleistet.
Mit der Dienstprogrammverwaltung (Utility Maintenance) in Natural Security können Sie alle Funktionen im Zusammenhang mit der Verwaltung von individuellen Dienstprogramm-(Utility-)Profilen ausführen: benutzerspezifische Profile, bibliotheksspezifische Profile und benutzerbibliotheksspezifische Profile.
Die Bestandteile eines individuellen Profils entsprechen denen des entsprechenden Standardprofils. Sie sind weiter unten unter Bestandteile von Dienstprogrammprofilen beschrieben.
Anmerkung
Für das Anlegen und Verwalten von individuellen Dienstprogrammprofilen gilt die
Eigentümerlogik.
In diesem Abschnitt werden die folgenden Themen im Zusammenhang mit dem Anlegen und Verwalten von Dienstprogrammprofilen behandelt:
Bibliotheksspezifisches Dienstprogrammprofil ändern/anzeigen
Benutzerbibliotheksspezifisches Dienstprogrammprofil anlegen
Benutzerbibliotheksspezifisches Dienstprogrammprofil ändern oder anzeigen
Benutzerbibliotheksspezifisches Dienstprogrammprofil löschen
 Um die Utility Maintenance aufzurufen:
Wählen Sie im Hauptmenü (Main Menu) die Option Maintenance.
Es wird ein Fenster angezeigt.
Markieren Sie im Fenster den Objekttyp Utility mit einem Zeichen oder mit dem Cursor.
Die Utility Maintenance-Auswahlliste wird angezeigt.
Sie zeigt alle Dienstprogramme (Utilities) an, für die entweder ein Standardprofil oder eine Vorlage definiert wurde. Zu jedem Dienstprogramm werden die folgenden Informationen angezeigt:
| Feld | Erläuterung |
|---|---|
| Default | Standard. Zeigt an, ob ein Standardprofil für dieses Dienstprogramm
definiert wurde (YES/NO). NO bedeutet, dass nur eine
Vorlage definiert wurde.
|
| User | Benutzer. Zeigt an, ob benutzerspezifische Profile für dieses
Dienstprogramm vorhanden sind (YES/NO).
|
| Library | Bibliothek. Zeigt an, ob bibliotheksspezifische Profile für dieses
Dienstprogramm vorhanden sind (YES/NO).
|
| User-Lib. | Zeigt an, ob benutzerbibliotheksspezifische Profile für dieses
Dienstprogramm vorhanden sind (YES/NO).
|
Aus der Utility Maintenance-Auswahlliste können Sie alle Funktionen zum Anlegen, Ändern, Löschen und Anzeigen von einzelnen Dienstprogrammprofilen aufrufen.
Folgende Funktionen stehen zur Verfügung:
| Code | Funktion |
|---|---|
| DD | Standardprofil oder Vorlage anzeigen.
Diese Funktion zeigt das für ein Dienstprogramm definierte Standardprofil (bzw. die Vorlage) an. |
| Funktionen für benutzerspezifische Dienstprogrammprofile: | |
| DU | Benutzerspezifische Profile anzeigen.
Diese Funktion zeigt eine Liste der vorhandenen benutzerspezifischen Profile für ein Dienstprogramm an. Aus der Liste können Sie die Profile auswählen, die angezeigt werden sollen. |
| AU | Benutzerspezifische Profile anlegen oder verwalten.
Mit dieser Funktion
wird eine Liste von Benutzern (vom Typ |
| MU | Benutzerspezifische Profile verwalten.
Diese Funktion zeigt eine Liste der vorhandenen benutzerspezifischen Profile für ein Dienstprogramm an. Aus der Liste können Sie die zu verwaltenden Profile auswählen. |
| Funktionen für bibliotheksspezifische Dienstprogrammprofile: | |
| DL | Bibliotheksspezifische Profile anzeigen.
Diese Funktion zeigt eine Liste der vorhandenen bibliotheksspezifischen Profile für ein Dienstprogramm an. Aus der Liste können Sie die Profile auswählen, die angezeigt werden sollen. |
| AL | Bibliotheksspezifische Profile anlegen oder verwalten.
Mit dieser Funktion wird eine Liste von Bibliotheken angezeigt. Aus der Liste können Sie die Bibliotheken auswählen, für die Sie bibliotheksspezifische Dienstprogrammprofile definieren möchten. |
| ML | Bibliotheksspezifische Profile verwalten.
Diese Funktion zeigt eine Liste der vorhandenen bibliotheksspezifischen Profile für ein Dienstprogramm an. Aus der Liste können Sie die Profile auswählen, die verwaltet werden sollen. |
| Funktionen für benutzerbibliotheksspezifische Dienstprogrammprofile: | |
| DX | Benutzerbibliotheksspezifische Profile anzeigen.
Diese Funktion zeigt eine Liste der vorhandenen benutzerbibliotheksspezifischen Profile eines bestimmten Benutzers für ein Dienstprogramm an. Aus der Liste können Sie die Profile auswählen, die angezeigt werden sollen. |
| AX | Benutzerbibliotheksspezifische Profile anlegen oder verwalten.
Diese Funktion zeigt eine Liste von Bibliotheken an. Aus der Liste können Sie die Bibliotheken auswählen, für die Sie benutzerbibliotheksspezifische Dienstprogrammprofile für einen bestimmten Benutzer definieren möchten. |
| MX | Benutzerbibliotheksspezifische Profile verwalten.
Diese Funktion zeigt eine Liste der vorhandenen benutzerbibliotheksspezifischen Profile eines bestimmten Benutzers für ein Dienstprogramm an. Aus der Liste können Sie die zu verwaltenden Profile auswählen. |
Es gibt folgende Unterschiede bei den oben aufgelisteten Funktionen:
Funktionen zum Anlegen oder Verwalten
Die "Add oder Maintain"-Funktionen mit den Codes AU,
AL und AX aufgerufen werden können, zeigen Listen
aller Benutzer/Bibliotheken an, sowohl derjenigen, für die Dienstprogrammprofile
existieren, als auch derjenigen, für die keine Dienstprogrammprofile definiert
wurden.
Sie ermöglichen das Anlegen neuer Dienstprogrammprofile sowie das Ändern, Löschen und Anzeigen vorhandener Dienstprogrammprofile.
Funktionen zum Verwalten
Die "Maintain"-Funktionen (Codes MU, ML,
MX) zeigen nur die Listen der Benutzer/Bibliotheken an, für die
Dienstprogrammprofile vorhanden sind.
Sie ermöglichen es, bestehende Dienstprogrammprofile zu ändern, zu löschen und anzuzeigen.
Sie können direkt von "Anlegen oder Verwalten" auf
"Verwalten" umschalten, indem Sie die angezeigte Liste von einer Liste
aller Benutzer/Bibliotheken auf eine Liste derjenigen mit vorhandenen Profilen
reduzieren: Markieren Sie in der Listenüberschrift das Auswahlkriterium U
(benutzerspezifisches Profil vorhanden), L (bibliotheksspezifisches
Profil vorhanden) bzw. U-L (benutzerbibliotheksspezifisches Profil
vorhanden) mit X.
Wenn Sie jedoch schon vorher wissen, dass Sie nur bestehende Profile verwalten, aber
keine neuen anlegen wollen, empfiehlt es sich (zwecks besserer Performance), direkt
die Codes MU, ML bzw. MX zu verwenden.
Jede der aufgeführten Funktionen zeigt eine Liste von Bestandteilen (Benutzer, Bibliotheken, Profile) an. Wenn Sie eine Funktion aufrufen, wird ein Fenster angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden Bestandteile eingeben können.
Bei Funktionen, die sich auf benutzerbibliotheksspezifische Profile beziehen, muss im Startwertfenster auch die Kennung des Benutzers angegeben werden, dessen benutzerbibliotheksspezifische Profile aufgelistet werden sollen.
Wenn Sie eine der aufgeführten Funktionen aufrufen, erhalten Sie eine Liste von Bestandteilen (Benutzer, Bibliotheken oder Dienstprogrammprofile).
Markieren Sie in dieser Liste einen oder mehrere Bestandteile mit einem Code, um eine Subfunktion aufzurufen, die mit dem Bestandteil ausgeführt werden soll.
Die verfügbaren Unterfunktionen (Anlegen, Ändern usw.) unterscheiden sich je nach der aufgerufenen Funktion.
Um eine Liste der verfügbaren Unterfunktionen zu erhalten, können Sie ein Fragezeichen (?) in das Feld Co eingeben.
(Benutzerspezifische Dienstprogrammprofile anlegen/verwalten/anzeigen)
In der Auswahlliste der Benutzer, die mit den Funktionscodes AU,
DU und MU angezeigt werden, werden für jeden Benutzer die
folgenden Informationen angezeigt:
| Type | Zeigt den Benutzertyp an (A, P oder
G).
|
|---|---|
| U | Ein X zeigt an, dass der Benutzer ein benutzerspezifisches
Profil für dieses Dienstprogramm hat.
|
| U-L | in X zeigt an, dass der Benutzer ein oder mehrere
benutzerbibliotheksspezifische Profile für dieses Dienstprogramm hat.
|
(Bibliotheksspezifische Dienstprogrammprofile anlegen/verwalten/anzeigen)
In der Auswahlliste der Bibliotheken, die mit den Funktionscodes AL,
DL und ML angezeigt werden, werden für jede Bibliothek die
folgenden Informationen angezeigt:
| Prot. | Zeigt die Einstellungen "people-protected" (personengeschützt) und "terminal-protected" (terminalgeschützt) an, die im Sicherheitsprofil der Bibliothek definiert sind. |
|---|---|
| Link | (leer) |
| L | Ein X zeigt an, dass die Bibliothek ein
bibliothekspezifisches Profil für dieses Dienstprogramm hat.
|
| U | Ein X zeigt an, dass die Bibliothek ein oder mehrere
bibliotheksspezifische Profile für dieses Dienstprogramm hat.
|
(Benutzerbibliothekspezifische Dienstprogrammprofile anlegen/verwalten/anzeigen)
In der Auswahlliste der Bibliotheken, die mit den Funktionscodes AX,
DX und MX angezeigt werden, werden für jede Bibliothek die
folgenden Informationen angezeigt:
| Prot. | Zeigt die im Sicherheitsprofil der Bibliothek definierten Einstellungen "people-protected" (personengeschützt) und "terminal-protected" (terminalgeschützt) an. |
|---|---|
| Link | Zeigt an, ob der Benutzer mit der Bibliothek verlinkt ist
(LK = normaler Link, SL = spezieller Link).
|
| U-L | Ein X zeigt an, dass der Benutzer ein
benutzerbibliotheksspezifisches Profil für diese Bibliothek für dieses
Dienstprogramm hat.
|
| L | Ein X zeigt an, dass die Bibliothek ein
bibliotheksspezifisches Profil für dieses Dienstprogramm hat.
|
Ein benutzerspezifisches Dienstprogrammprofil kann nur für ein Dienstprogramm definiert werden, für das entweder ein Standardprofil oder eine Vorlage existiert.
Um ein benutzerspezifisches Dienstprogrammprofil anzulegen:
Markieren Sie in der Utility Maintenance-Auswahlliste das
gewünschte Dienstprogramm mit AU.
Es erscheint ein Fenster, in dem Sie einen Startwert für die anzuzeigende Liste
der Benutzer eingeben können. Anschließend wird eine Liste der Benutzer (vom Typ
A, P und G) angezeigt.
Markieren Sie in dieser Liste den gewünschten Benutzer mit AD.
Es wird das benutzerspezifische Profil für das Dienstprogramm zum Definieren angezeigt.
Die Optionen, die Sie innerhalb des Profils erlauben oder nicht erlauben können, sind dieselben wie im entsprechenden Standardprofil oder in der Vorlage (siehe Bestandteile von Dienstprogrammprofilen unten).
Die anfangs "erlaubten/nicht erlaubten" Einstellungen im benutzerspezifischen Profil werden aus dem Standardprofil oder der Vorlage übernommen.
Um ein benutzerspezifisches Dienstprogrammprofil zu ändern oder anzuzeigen:
Markieren Sie in der Utility Maintenance-Auswahlliste das
gewünschte Dienstprogramm mit MU bzw. DU.
Es wird ein Fenster angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden benutzerspezifischen Profile eingeben können.
Anschließend wird eine Liste der vorhandenen benutzerspezifischen Profile für das ausgewählte Dienstprogramm angezeigt.
Markieren Sie in dieser Liste das gewünschte Profil mit MO (Ändern)
bzw. DU (Anzeigen).
Das Dienstprogrammprofil wird zur Änderung/Anzeige angezeigt.
Die Optionen, die Sie innerhalb des Dienstprogrammprofils erlauben oder nicht erlauben können, sind dieselben wie im entsprechenden Standardprofil oder in der Vorlage (siehe Bestandteile von Dienstprogrammprofilen unten).
Um ein benutzerspezifisches Dienstprogrammprofil zu löschen:
Markieren Sie in der Utility Maintenance-Auswahlliste das
gewünschte Dienstprogramm mit MU.
Es wird ein Fenster angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden benutzerspezifischen Profile eingeben können.
Markieren Sie in dieser Liste das gewünschte Profil mit DE.
Es wird ein Fenster angezeigt, in dem Sie den Löschvorgang bestätigen müssen.
Wenn Sie ein benutzerspezifisches Dienstprogrammprofil löschen, werden auch alle benutzerbibliotheksspezifischen Dienstprogrammprofile für diesen Benutzer für dieses Dienstprogramm gelöscht.
Ein bibliotheksspezifisches Dienstprogrammprofil kann nur für ein Dienstprogramm definiert werden, für das ein Standardprofil (nicht nur eine Vorlage) definiert wurde.
Um ein bibliotheksspezifisches Dienstprogrammprofil anzulegen:
Markieren Sie in der Utility Maintenance-Auswahlliste das
gewünschte Dienstprogramm mit AL.
Ein Fenster wird angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden Bibliotheken eingeben können. Anschließend wird eine Liste von Bibliotheken angezeigt
Markieren Sie in dieser Liste die gewünschte Bibliothek mit AD.
Es wird das benutzerspezifische Profil für das Dienstprogramm zum Definieren angezeigt.
Die Optionen, die Sie innerhalb des Dienstprogrammprofils erlauben oder nicht erlauben können, sind dieselben wie im entsprechenden Standardprofil (siehe Bestandteile von Dienstprogrammprofilen unten).
Die anfangs "erlaubten/nicht erlaubten"-Einstellungen im bibliotheksspezifischen Profil werden aus dem Standardprofil übernommen.
Um ein bibliotheksspezifisches Dienstprogrammprofil zu ändern oder anzuzeigen:
Markieren Sie das gewünschte Dienstprogramm in der Utility
Maintenance-Auswahlliste mit ML bzw.
DL.
Es wird ein Fenster angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden bibliotheksspezifischen Profile eingeben können.
Anschließend wird eine Liste der vorhandenen bibliotheksspezifischen Profile für das ausgewählte Dienstprogramm angezeigt.
Markieren Sie in dieser Liste das gewünschte Profil mit MO (Ändern)
bzw. DL (Anzeigen).
Das Profil wird zum Ändern/Anzeigen angezeigt.
Die Optionen in dem Profil sind dieselben wie in dem entsprechenden Standardprofil (siehe Bestandteile von Dienstprogrammprofilen unten).
Um ein bibliotheksspezifisches Dienstprogrammprofil zu löschen:
Markieren Sie das gewünschte Dienstprogramm in der Utility
Maintenance-Auswahlliste mit ML.
Es wird ein Fenster angezeigt, in dem Sie einen Startwert für die Liste der anzuzeigenden bibliotheksspezifischen Profile eingeben können.
Anschließend wird eine Liste der vorhandenen bibliotheksspezifischen Profile für das ausgewählte Dienstprogramm angezeigt.
Markieren Sie in dieser Liste das gewünschte Profil mit DE.
Es wird ein Fenster angezeigt, in dem Sie das Löschen bestätigen müssen.
Ein benutzerbibliotheksspezifisches Dienstprogrammprofil kann nur für einen Benutzer definiert werden, für den ein benutzerspezifisches Profil für dieses Dienstprogramm existiert.
Um ein benutzerbibliotheksspezifisches Dienstprogrammprofil anzulegen:
Markieren Sie das gewünschte Dienstprogramm in der Utility
Maintenance-Auswahlliste mit AX.
Es erscheint ein Fenster, in dem Sie die Kennung des Benutzers eingeben müssen, für den ein benutzerbibliotheksspezifisches Profil definiert werden soll. Außerdem können Sie einen Startwert für die Liste der anzuzeigenden Bibliotheken eingeben.
Anschließend wird eine Liste der Bibliotheken angezeigt.
Markieren Sie in dieser Liste die gewünschte Bibliothek mit AD.
Das benutzerbibliotheksspezifische Profil für den angegebenen Benutzer für diese Bibliothek wird angezeigt und kann jetzt von Ihnen definiert werden.
Die Optionen, die Sie innerhalb des Profils erlauben oder nicht erlauben können, sind dieselben wie im entsprechenden Standardprofil (siehe Bestandteile von Dienstprogrammprofilen unten).
Die anfangs "erlaubten/nicht erlaubten" Einstellungen im benutzerbibliotheksspezifischen Profil werden aus dem entsprechenden bibliotheksspezifischen Profil übernommen. Wenn kein solches Profil existiert, werden sie aus dem entsprechenden benutzerspezifischen Profil übernommen.
Um ein benutzerbibliotheksspezifisches Dienstprogrammprofil zu ändern oder
anzuzeigen:
Markieren Sie das gewünschte Dienstprogramm in der Utility
Maintenance-Auswahlliste mit MX bzw.
DX.
Es erscheint ein Fenster, in dem Sie die Kennung des Benutzers eingeben müssen, dessen benutzerbibliotheksspezifische(s) Profil(e) aufgelistet werden soll(en). Außerdem können Sie einen Startwert für die Liste der anzuzeigenden Profile eingeben.
Anschließend wird eine Liste der vorhandenen benutzerbibliotheksspezifischen Profile des angegebenen Benutzers für das ausgewählte Dienstprogramm angezeigt.
Markieren Sie in dieser Liste das gewünschte Profil mit MO (Ändern)
bzw. DX (Anzeigen).
Das Profil wird zum Ändern bzw. Anzeigen angezeigt.
Die Optionen in dem Profil sind dieselben wie im entsprechenden Standardprofil (siehe Bestandteile von Dienstprogrammprofilen unten).
Um ein benutzerbibliotheksspezifisches Dienstprogrammprofil zu löschen:
Markieren Sie das gewünschte Dienstprogramm in der Utility
Maintenance-Auswahlliste mit MX.
Es erscheint ein Fenster, in dem Sie die Kennung des Benutzers eingeben müssen, dessen benutzerbibliotheksspezifische(s) Profil(e) aufgelistet werden soll(en). Außerdem können Sie einen Startwert für die Liste der anzuzeigenden Profile eingeben.
Anschließend wird eine Liste der vorhandenen benutzerbibliotheksspezifischen Profile des angegebenen Benutzers für das ausgewählte Dienstprogramm angezeigt.
Markieren Sie in dieser Liste das gewünschte Profil mit DE.
Es wird ein Fenster angezeigt, in dem Sie das Löschen bestätigen müssen.
Ein Dienstprogrammprofil bietet mehrere Optionen, die den Funktionen des betreffenden Dienstprogramms entsprechen. Diese Optionen sind in allen Profilen, die sich auf dieses Dienstprogramm beziehen, gleich: Standardprofil, benutzerspezifische, bibliotheksspezifische und benutzerbibliotheksspezifische Profile.
Die einzelnen Optionen werden im Folgenden für jedes Dienstprogramm beschrieben:
Die Profile für das Dienstprogramm PROFILER bieten mehrere Optionen. Jede
Option entspricht der gleichnamigen PROFILER-Funktion. Durch
Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der Benutzer die entsprechende
Funktion verwenden darf.
Das Dienstprogramm SYSBPM ist nur bei Natural auf Großrechnern
verfügbar.
Die Profile für das Dienstprogramm SYSBPM bieten mehrere Optionen. Jede
Option entspricht der gleichnamigen SYSBPM-Funktion bzw. dem gleichnamigen
SYSBPM-Kommando. Durch Erlauben/Nicht-Erlauben einer Option bestimmen
Sie, ob der Benutzer die entsprechende Funktion/das entsprechende Kommando verwenden
darf.
Die Profile für das Dienstprogramm SYSCP (Natural Code Page Administration
Utility) bieten mehrere Optionen. Jede Option entspricht der gleichnamigen Funktion der
Natural-Codepage-Verwaltung. Durch Erlauben/Nicht-Erlauben einer Option bestimmen Sie,
ob der Benutzer die entsprechende Funktion verwenden darf.
Das Dienstprogramm SYSDB2 (Natural Tools for Db2) ist nur bei Natural auf
Großrechnern verfügbar.
Die Profile für das Dienstprogramm SYSDB2 bieten mehrere Optionen. Jede
Option entspricht der gleichnamigen Funktion bzw. dem gleichnamigen Kommando von Natural
Tools for DB2. Durch das Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der
Benutzer die entsprechende Funktion/das entsprechende Kommando verwenden darf.
Das Dienstprogramm SYSDDM ist nur bei Natural auf Großrechnern und Linux
verfügbar (unter Linux heißt es "DDM Services").
Die Profile für das Dienstprogramm SYSDDM bieten mehrere Optionen. Jede
Option entspricht der gleichnamigen SYSDDM-Funktion. Durch das
Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der Benutzer die entsprechende
Funktion verwenden darf.
Die Profile für das Dienstprogramm SYSERR bieten die folgenden
Optionen:
| Option | Erläuterung |
|---|---|
| Add New Messages | Sie können festlegen, ob der Benutzer die gleichnamigen
SYSERR-Funktionen verwenden darf.
|
| Delete Messages | |
| Display Messages | |
| Modify Messages | |
| Print Messages | |
| Scan in Messages | |
| Select Messages from a List | |
| Translate Messages into Another Language |
Sie können diese Optionen separat erlauben/nicht erlauben für:
Benutzermeldungen (PF7),
Natural-Systemmeldungen (PF8).
Darüber hinaus können Sie nach erneutem Drücken von PF8 die Verwendung der
folgenden SYSERR- Direktkommandos erlauben oder nicht erlauben:
| Kommando | Erläuterung |
|---|---|
| EXPORT | Mögliche Werte für jedes Kommando:
|
| IMPORT | |
| LAYOUT | |
| NEXT | |
| RESTART | |
| SAMPLE | |
| SHIFT | |
| TRACE | |
| USER |
Da das Dienstprogramm SYSMAIN nicht auf allen Plattformen identisch ist,
sind einige SYSMAIN-Optionen/Funktionen möglicherweise auf einigen
Plattformen nicht verfügbar.
Da das Dienstprogramm SYSMAIN kann auf zwei Arten aufgerufen werden:
mit dem Natural-Systemkommando SYSMAIN,
über die Anwendungsprogrammierschnittstelle MAINUSER.
Standardmäßig gelten die Dienstprogrammprofile, die für das Dienstprogramm
SYSMAIN definiert wurden, für beide Aufrufarten. Es ist jedoch möglich,
einen separaten Satz von Dienstprogrammprofilen zu definieren, die die Verwendung von
SYSMAIN-Funktionen steuern, wenn diese über MAINUSER
aufgerufen werden. Einzelheiten dazu finden Sie bei der MAINUSER API im Abschnitt Zusätzliche Optionen weiter
unten.
Die Profile für das Dienstprogramm SYSMAIN bieten die folgenden
Optionen:
| Option | Erläuterung |
|---|---|
| Programming Objects | Diese allgemeine Einstellung in der ersten Spalte des
Bildschirms legt fest, ob der Benutzer das Dienstprogramm SYSMAIN
überhaupt für diesen Objekttyp verwenden darf.
Ist diese Einstellung auf
|
| Debug Environments | |
| User Messages | |
| DDMs | |
| Natural Messages | |
| Profiles | |
| Rules | |
| Resources | |
| Predict Sets (on mainframes only) |
Darüber hinaus können Sie die folgenden Funktionen für jeden Objekttyp einzeln erlauben/nicht erlauben:
| Option | Legt fest, ob der Benutzer die SYSMAIN-Funktion für diesen Objekttyp verwenden darf: |
|---|---|
| Co | COPY |
| De | DELETE |
| Fi | FIND |
| Im | IMPORT |
| Li | LIST |
| Mo | MOVE |
| Ren | RENAME |
| Rep | REPLACE |
| FNAT | SET FNAT |
| FSEC | SET FSEC (*) |
| FDIC | SET FDIC (*) |
(*) Diese Optionen können im Standardprofil und in benutzerspezifischen Profilen gestzt werden, nicht aber in bibliotheks- oder benutzerbibliotheksspezifischen Profilen.
Die Profile für das Dienstprogramm SYSOBJH (Natural Object Handler) bieten
die folgenden Optionen:
| Option | Erläuterung |
|---|---|
| Unload | Legt fest, ob der Benutzer die gleichnamigen Object Handler-Funktionen verwenden darf. |
| UnDeLi | |
| Load | |
| Delete | |
| Scan |
Darüber hinaus können Sie die folgenden Funktionen für jeden Objekttyp einzeln erlauben/nicht erlauben:
| Option | Legt fest, ob die Funktion angewendet werden darf auf: |
|---|---|
| Nat | Natural-Programmierobjekte. |
| Err | Fehlermeldungen. |
| CPr | Kommandoprozessoren. |
| NRe | Natural-bezogene Objekte. |
| Ext | Externe Objekte. |
| FDT | Adabas FDTs. |
| MfD | Großrechner-DDMs. |
| MfR | Großrechner-bezogene Objekte. |
| App | Anwendungen. |
Weitere funktionsbezogene Optionen, die erlaubt/nicht erlaubt werden können::
| Option | Legt fest, ob die Funktion angewendet werden darf auf: |
|---|---|
| Del (*) | Diese Option legt fest, ob der Object Handler-Parameter
DELETEALLOWED für die Funktion angegeben werden
darf.
|
| Par (*) | Diese Option legt fest, ob Object Handler-Parameter für die Funktion angegeben werden dürfen. |
| Rep | Diese Option legt fest, ob der Object Handler-Parameter
REPLACE für die Funktion angegeben werden darf.
|
(*) Diese Optionen können nur in benutzerspezifischen Profilen gesetzt werden. Ihre Einstellungen in den benutzerspezifischen Profilen gelten auch für die bibliotheksspezifischen und benutzerbibliotheksspezifischen Profile.
Anmerkung
In bibliotheksspezifischen und benutzerbibliotheksspezifischen Profilen können
Optionen, die nicht bibliotheksbezogene Objekttypen betreffen, die sind, weder erlaubt
noch nicht erlaubt werden.
Außerdem bieten die Profile für SYSOBJH die folgenden allgemeinen
Optionen:
| Option | Erläuterung |
|---|---|
| Admin | Legt fest, ob der Benutzer den Abschnitt Admin des Object Handlers verwenden darf. |
| FSEC | Legt fest, ob der Benutzer die gleichnamigen Object Handler-Parameter angeben darf. |
| FDIC | |
| Transfer only |
|
In den Profilen für SYSOBJH können Sie auch die folgenden Direktkommandos des Object Handlers zulassen oder verbieten:
| Kommando | Erläuterung |
|---|---|
| Navigationskommandos: | |
| GO | Sie können festlegen, ob der Benutzer die gleichnamigen Direktkommandos des Object Handlers verwenden darf. |
| - GO HOME | |
| - GO UNLOAD | |
| - GO LOAD | |
| - GO SCAN | |
| - GO RESTART | |
| - GO ADMIN | |
| - GO VIEW | |
| - GO FIND | |
| Konfigurationskommandos: | |
| SET | Sie können festlegen, ob der Benutzer die gleichnamigen Direktkommandos des Object Handlers verwenden darf. |
| - SET TRACE ON | |
| - SET TRACE WORKFILE | |
| - SET TRACEFILE | |
| - SET FREE ON/OFF | |
| - SET EXECUTIONMSG ON/OFF | |
| - SET ADVANCEDCMD ON/OFF | |
| Anzeigekommandos: | |
| SHOW | Sie können festlegen, ob der Benutzer die gleichnamigen Direktkommandos des Object Handlers verwenden darf. |
| - SHOW LAST RESULT | |
| - SHOW LAST MESSAGE | |
| - SHOW PROFILE | |
| - SHOW REPORT | |
| - SHOW STATUS | |
| - SHOW TRACE | |
| Sonstige Kommandos: | |
| CHANGE WORKPLAN LIBRARY | Sie können festlegen, ob der Benutzer die gleichnamigen Direktkommandos des Object Handlers verwenden darf. |
| CLEAR | |
| INIT | |
| READ PROFILE (*) | |
| SETTINGS | |
(*) Die Verwendung dieses Kommandos hängt auch von der Benutzersicherheitsprofiloption Profile Maintenance ab (beschrieben im Kapitel Benutzer verwalten).
Das Dienstprogramm SYSPARM ist nur bei Natural for z/OS verfügbar.
Die Profile für das Dienstprogramm SYSPARM bieten mehrere Optionen. Jede
Option entspricht der SYSPARM-Funktion mit demselben Namen. Durch das
Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der Benutzer die entsprechende
Funktion verwenden darf.
Das Dienstprogramm SYSPCI ist nur bei Natural für Linux und Windows
verfügbar.
Die Profile für das Dienstprogramm SYSPCI bieten mehrere Optionen. Jede
Option entspricht der SYSPCI-Funktion mit demselben Namen. Durch das
Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der Benutzer die entsprechende
Funktion verwenden darf.
Die Profile für das Dienstprogramm SYSRPC bieten mehrere Optionen. Jede
Option entspricht der SYSRPC-Funktion mit demselben Namen. Durch das
Erlauben/Nicht-Erlauben einer Option bestimmen Sie, ob der Benutzer die entsprechende
Funktion verwenden darf.
ZIIP ist zwar ein Natural System Kommando, aber aufgrund
seiner Komplexität wird es von Natural Security jedoch wie ein Dienstprogramm behandelt.
ZIIP ist nur bei Natural for z/OS verfügbar.
Die Dienstprogrammprofile für ZIIP bieten mehrere Optionen.
Jede Option entspricht der gleichnamigen ZIIP-Funktion. Durch
Erlauben/Nicht-Erlauben einer Option legen Sie fest, ob der Benutzer die entsprechende
Funktion verwenden darf.
Die folgenden zusätzlichen Optionen sind im Teil Additional Options der Standardsicherheitsprofile aller Dienstprogramme enthalten. Sie können nur in den Standardprofilen eingestellt werden, nicht aber in einzelnen benutzerspezifischen, bibliotheksspezifischen oder benutzerbibliotheksspezifischen Profilen. Bei jedem Dienstprogramm gelten die Einstellungen der zusätzlichen Optionen für alle Dienstprogrammprofile, die sich auf das jeweilige Dienstprogramm beziehen.
Wenn Sie auf dem Basis-Bildschirm eines Standardprofils für ein Dienstprogramm PF4 drücken, wird ein Fenster angezeigt, in dem Sie die folgenden Optionen auswählen können:
Maintenance Information (Verwaltungsinformationen)
Security Notes (Sicherheitsvermerke)
Owners (Eigentümer)
Session Options (Sitzungsoptionen)
Die Optionen, bei denen schon etwas angegeben oder definiert wurde, sind mit einem Pluszeichen (+) gekennzeichnet.
Sie können ein oder mehrere Elemente aus dem Fenster auswählen, indem Sie sie mit einem beliebigen Zeichen markieren. Für jedes ausgewählte Element wird ein weiteres Fenster angezeigt.
| Additional Option | Erläuterung |
|---|---|
| Maintenance Information (nur Anzeige) | Verwaltungsinformationen. In diesem Fenster werden die folgenden
Informationen angezeigt:
|
| Security Notes | Sicherheitsvermerke. Hier können Sie Anmerkungen zum Sicherheitsprofil eingeben. |
| Owners | Eigentümer. In diesem Fenster können Sie bis zu acht Kennungen von
Administratoren eingeben. Nur die hier angegebenen Administratoren sind
berechtigt, dieses Dienstprogrammprofil zu verwalten. Wird kein Eigentümer
angegeben, kann jeder Benutzer des Typs Administrator das Sicherheitsprofil
verwalten.
Bei jedem Eigentümer kann optional die Anzahl der Miteigentümer, deren Gegenzeichnung für die Verwaltungsberechtigung erforderlich ist, in dem Feld hinter der Kennung angegeben werden. Informationen zu Eigentümern und Miteigentümern finden Sie im Kapitel Gegenzeichnungen. |
| Session Options | Sitzungsoptionen, siehe unten. |
Wenn Sie Session Options im Fenster Additional Options mit einem beliebigen Zeichen markieren, wird das Fenster Session Options angezeigt, in dem Sie die folgenden Optionen einstellen können:
| Option | Erläuterung | |
|---|---|---|
| Access Recorded | Zugriff aufgezeichnet. Diese Option legt
fest, ob der Zugriff der Benutzer auf das Dienstprogramm aufgezeichnet werden
soll oder nicht.
|
|
| Privileged Groups | Mit dieser Option können Sie die
Reihenfolge beeinflussen, in der Natural Security nach dem anzuwendenden
Dienstprogrammprofil sucht. Sie bestimmt, ob Dienstprogrammprofile, die für
Gruppen definiert sind, die in einem Benutzersicherheitsprofil als
Privilegierte Gruppen (Privileged
Groups) angegeben sind, Teil der Suchreihenfolge sind oder nicht.
Siehe Abschnitt Welches Dienstprogramm-Profil wird angewendet?
.
Wenn die Option *GROUP Only (siehe unten) auf
|
|
| *GROUP Only | Mit dieser Option können Sie die
Reihenfolge beeinflussen, in der Natural Security nach dem passenden
Dienstprogrammprofil sucht, das angewendet werden soll:
Weitere Informationen finden Sie im Abschnitt Welches Dienstprogramm-Profil wird angewendet? . Wenn die Option Privileged Groups (siehe oben) auf
|
|
| MAINUSER API | Diese Option ist nur für das Dienstprogramm
SYSMAIN verfügbar. Sie steuert die Verwendung von SYSMAIN-Funktionen, die über
die Anwendungsprogrammierschnittstelle (API) MAINUSER aufgerufen werden.
Wenn Sie diese Option auf Die Komponenten der MAINUSER-Dienstprogrammprofile sind die gleichen wie die der SYSMAIN-Dienstprogrammprofile. |
|
| Utilities option | Diese Option ist nur für die
Dienstprogramme SYSMAIN und SYSOBJH (Object Handler) verfügbar. Sie kann
verwendet werden, um die Option Utilities in Bibliothekssicherheitsprofilen
auf diese Dienstprogramme anzuwenden.
|
|
| Xref option | Diese Option ist nur für die
Dienstprogramme SYSMAIN auf Großrechnern und SYSOBJH verfügbar. Sie legt fest,
wie Predict-Cross-Referenzdaten, die sich auf die mit diesen Dienstprogrammen
verarbeiteten Objekte beziehen, behandelt werden.
|
|
| Enable Unrestricted Use of Libraries | Uneingeschränkte Nutzung von Bibliotheken
aktivieren: Diese Option ist nur für das Dienstprogramm SYSMAIN verfügbar. Sie
kann verwendet werden, um Benutzern vom Typ Administrator die uneingeschränkte
Nutzung von Bibliotheken mit SYSMAIN zu ermöglichen.
|
|
| Nur für benutzerspezifische SYSMAIN-Dienstprogrammprofile: | ||
| Process All Libraries | Alle Bibliotheken verarbeiten: Diese Option
kann nur in benutzerspezifischen SYSMAIN-Dienstprogrammprofilen von Benutzern
des Typs Administrator gesetzt werden, und auch nur dann, wenn im
SYSMAIN-Standardprofil die Option Enable Unrestricted Use of
Libraries (siehe oben) auf Y gesetzt ist.
|
|
