
In diesem Kapitel wird beschrieben, wie Sie den Zugriff von Benutzern auf geschützte Bibliotheken verwalten können.
Folgende Themen werden behandelt:
Eine Bibliothek kann geschützt werden, indem in der Spalte General Options des Sicherheitsprofils der Bibliothek die Werte für People-protected und Terminal-protected angegeben werden.
Die möglichen Kombinationen von People-protected und Terminal-protected sind im Folgenden aufgeführt:
| Schutz (Protection) | Erläuterung |
|---|---|
| People: N, Terminal: N | Die Bibliothek ist nicht geschützt. Sie kann von jeder Person von jedem Terminal aus benutzt werden. Das Terminal braucht nicht in Natural Security definiert zu sein. Der Benutzer muss in Natural Security definiert sein. Die Benutzerkennung muss auf dem Anmeldebildschirm eingegeben werden, um sich bei der Bibliothek anmelden zu können. |
| People: L, Terminal: N | Diese Kombination ist identisch mit der obigen Kombination - mit dem
folgenden Zusatz: Obwohl die Bibliothek nicht geschützt ist, ist es möglich,
eine Gruppe mit der Bibliothek zu verlinken. Es kann nur eine einzige Gruppe mit
der Bibliothek verlinkt werden, und die Verlinkung muss eine spezielle
Verlinkung (Special Link) sein. Diese spezielle Verlinkung gilt nur für Benutzer
des Typs "Administrator", die in der Gruppe enthalten sind. Diese
Funktion ist nur dafür gedacht, Administratoren zu Verwaltungszwecken einen
anderen Zugriff auf eine ungeschützte Bibliothek zu ermöglichen. (Die spezielle
Verlinkung zu einer solchen Bibliothek kann nur über die Funktion Link
users to library hergestellt werden, die über die Library
Maintenance-Auswahlliste aufgerufen wird).
Anmerkung |
| People: Y, Terminal: N | Die Bibliothek kann nur von Personen verwendet werden, die mit der Bibliothek verlinkt sind oder einer Gruppe angehören, die mit der Bibliothek verlinkt ist. Sie kann von jedem Terminal aus benutzt werden. Das Terminal muss nicht in Natural Security definiert sein. Der Benutzer (und ggf. die Gruppe) muss in Natural Security definiert sein. Die Benutzerkennung muss auf dem Anmeldebildschirm eingegeben werden, um sich bei der Bibliothek anmelden zu können. |
| People: N, Terminal: Y | Die Bibliothek kann von jeder Person genutzt werden, aber nur von einem Terminal aus, das in Natural Security definiert ist und zu einer Gruppe gehört, die mit der Bibliothek verlinkt ist. Auf dem Anmeldebildschirm ist keine Benutzerkennung erforderlich, um sich bei der Bibliothek anzumelden. |
| People: Y, Terminal: Y | Die Bibliothek kann entweder von Personen genutzt werden, die mit der Bibliothek verlinkt sind, oder von einem Terminal, das in einer Gruppe enthalten ist, die mit der Bibliothek verlinkt ist. Mit anderen Worten: Eine verlinkte Person kann durch Eingabe ihrer Benutzerkennung auf dem Anmeldebildschirm die Bibliothek von einem beliebigen Terminal aus nutzen. Personen, die nicht mit der Bibliothek verlinkt sind, können die Bibliothek nur von einem verlinkten Terminal aus nutzen. |
| People: Y, Terminal: A | Die Bibliothek kann nur von Personen über verlinkte Terminals genutzt werden: Die Person muss in Natural Security definiert sein und muss sich in einer Gruppe befinden, die mit der Bibliothek verlinkt ist (oder kann direkt verlinkt sein, wenn ihr Benutzertyp "Administrator" oder "Person" ist). Das Terminal muss ebenfalls in Natural Security definiert sein und muss sich in einer Gruppe befinden, die mit der Bibliothek verlinkt ist. Die Benutzerkennung und die Bibliothekskennung müssen auf dem Anmeldebildschirm eingegeben werden, um sich bei der Bibliothek anmelden zu können. |
| People: P, Terminal: N | Diese Kombination gilt nur für private Bibliotheken im Public-Modus. Der Benutzer mit der gleichen Benutzerkennung wie die Bibliothekskennung kann die Bibliothek nutzen, ohne dass eine Verlinkung mit ihr erforderlich ist. Ansonsten ist diese Kombination identisch mit People: Y, Terminal: N (siehe oben). |
| People: P, Terminal: Y | Diese Kombination gilt nur für private Bibliotheken im Public-Modus. Der Benutzer mit der gleichen Benutzerkennung wie die Bibliothekskennung kann die Bibliothek nutzen, ohne dass eine Verlinkung mit ihr erforderlich ist. Ansonsten ist diese Kombination identisch mit People: Y, Terminal: Y(siehe oben). |
| People: P, Terminal: A | Diese Kombination gilt nur für private Bibliotheken im Public-Modus. Der Benutzer mit der gleichen Benutzerkennung wie die Bibliothekskennung kann die Bibliothek nutzen, ohne dass eine Verlinkung mit ihr erforderlich ist. Ansonsten ist diese Kombination identisch mit People: Y, Terminal: A(siehe oben). |
| People: N, Terminal: A | Diese Kombination ist nicht möglich! |
| People: L, Terminal: Y | Diese Kombination ist nicht möglich! |
| People: L, Terminal: A | Diese Kombination ist nicht möglich! |
Vorsicht ist geboten, wenn Sie eine bestehende Kombination aus People-protected und Terminal-protected ändern. Wenn die Änderung zu einer "niedrigeren" Schutzstufe führt, werden bestimmte Links automatisch von Natural Security gemäß den folgenden Regeln gelöscht:
| Änderung von | nach | Auswirkung auf Links |
|---|---|---|
| beliebige Schutzkombination | People: N, Terminal: N | Alle bestehenden Links zur Bibliothek werden gelöscht. |
| People: N, Terminal: Y | Alle direkten Links von "Administrator(en)" und "Person(en)" werden gelöscht. Verlinkungen von "Gruppen" mit der Bibliothek bleiben erhalten. | |
| People: Y, Terminal: N | Es werden keine Links gelöscht. | |
| People: Y, Terminal: Y | Es werden keine Links gelöscht. | |
| People: N, Terminal: Y | People: Y, Terminal: Y | Es werden keine Links gelöscht. Allerdings können sich alle Personen, die in "Gruppen" enthalten sind, die mit der Bibliothek verlinkt sind, nun auch in der Bibliothek anmelden! |
Der Benutzer mit der gleichen Benutzerkennung wie die Bibliothekskennung hat immer Zugriff auf seine private Bibliothek.
Im Public-Modus wird der Zugriff anderer Benutzer auf jemandes private Bibliothek durch
die Einstellungen der Felder People-protected und
Terminal-protected im Sicherheitsprofil der privaten Bibliothek
bestimmt. Mögliche Werte für das Feld People-protected sind
P (dies ist der Standardwert und entspricht Y in anderen
Bibliothekssicherheitsprofilen) und N (dies ist derselbe Wert wie in
anderen Bibliothekssicherheitsprofilen). Die möglichen Werte für das Feld
Terminal-protected sind die gleichen wie für andere Bibliotheken
(Y, N oder A). Die möglichen Schutzkombinationen sind oben
beschrieben.
Im Private-Modus hat kein anderer Benutzer Zugriff auf die private Bibliothek eines anderen Benutzers.
Um einem Benutzer den Zugriff auf eine geschützte Bibliothek zu ermöglichen, muss ein Link zwischen dem Benutzer und der Bibliothek hergestellt werden.
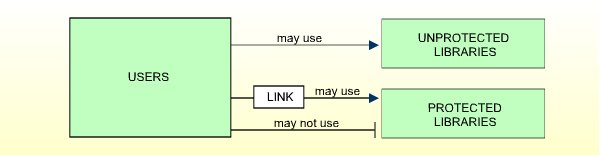
Nur Benutzer der Typen "Administrator", "Person" und "Group" (Gruppe) können mit einer Bibliothek verlinkt werden.
Benutzer der Typen "Administrator" und "Person" können entweder direkt oder über eine "Group" (Gruppe) mit einer Bibliothek verlinkt werden.
Benutzer der Typen "Member" (Mitglied) und "Terminal" können nur über eine "Group" (Gruppe) mit einer Bibliothek verlinkt werden, d.h. sie müssen einer Gruppe zugeordnet werden und die Gruppe muss mit der Bibliothek verlinkt sein.
Es gibt zwei Funktionen, um Links zwischen Benutzern und Bibliotheken herzustellen und zu verwalten:
eine Benutzerverwaltungsfunktion (User Maintenance-Funktion), um einen Benutzer mit einer oder mehreren Bibliotheken zu verlinken,
eine Bibliotheksverwaltungsfunktion (Library Maintenance-Funktion), um einen oder mehrere Benutzer mit einer Bibliothek zu verlinken.
Diese beiden Funktionen werden im Folgenden beschrieben.
 Um einen Benutzer mit einer oder mehreren Bibliotheken zu verlinken:
Markieren Sie in der User Maintenance-Auswahlliste den
Benutzer, den Sie verlinken möchten, mit dem Funktionscode LL. Es
erscheint ein Fenster mit den folgenden Optionen:
Es erscheint ein Fenster mit den folgenden Optionen:
Start value
Sie können einen Startwert für die Liste der anzuzeigenden Bibliotheken
eingeben (wie im Kapitel Grundlagen der
Benutzung beschrieben).
Selection criterionN = None/kein Selektionskriterium: Es werden alle Bibliotheken
aufgelistet.
L = Linked: Es werden nur Bibliotheken aufgelistet, mit denen
der Benutzer bereits verlinkt ist (normale und spezielle Links, einschließlich
vorübergehend gesperrter).
U = Unlinked: Es werden nur Bibliotheken aufgelistet, mit denen
der Benutzer noch nicht verlinkt ist.
Dann wird die Auswahlliste Link User To Libraries angezeigt,
die die Liste der Bibliotheken anzeigt. Sie enthält alle geschützten Bibliotheken,
d. h. wenn Sie einen Benutzer vom Typ "Person" oder
"Administrator" verlinken, enthält sie alle Bibliotheken, bei denen
People-protected auf Y gesetzt ist. Wenn Sie
einen Benutzer vom Typ "Group" verlinken, enthält sie alle
Bibliotheken, bei denen mindestens einer der beiden Schutzwerte auf Y
gesetzt ist.
In der Liste kann geblättert werden, wie im Kapitel Grundlagen der Benutzung beschrieben.
Markieren Sie in der Liste die Bibliotheken, mit denen Sie den ausgewählten Benutzer verlinken möchten.
In der Spalte Co können Sie jede Bibliothek mit einem der folgenden Funktionscodes markieren (mögliche Code-Abkürzungen sind unterstrichen):
| Code | Funktion |
|---|---|
LK
|
Link - Der Benutzer darf die Bibliothek benutzen, wenn das Sicherheitsprofil der Bibliothek wirksam ist. |
SL
|
Spezieller Link - Der Benutzer kann die Bibliothek mit einem speziellen Sicherheitsprofil verwenden, das für den Link definiert werden muss. Das Linkprofil hat Vorrang vor dem Bibliothekssicherheitsprofil. Siehe Spezielle Links unten. |
CL
|
Cancel - Eine bestehende Verlinkung oder ein spezieller Link wird aufgehoben. |
TL
|
Temporarily Locked/Vorübergehend gesperrt - Eine bestehende
Verlinkung oder eine spezielle Verlinkung wird ausgesetzt, bis sie
wiederhergestellt wird. Eine vorübergehend gesperrte Verlinkung oder
spezielle Verlinkung kann wiederhergestellt werden, indem die betreffende
Bibliothek erneut mit LK oder SL markiert wird.
Wenn ein spezieller Link wiederhergestellt wird, wird auch das
ursprüngliche Link-Sicherheitsprofil wiederhergestellt.
|
DL
|
Display Special Link/Speziellen Link anzeigen - Das Sicherheitsprofil eines bestehenden speziellen Links zwischen dem Benutzer und der Bibliothek wird angezeigt. |
DI |
Display Library/Bibliothek anzeigen - Das Sicherheitsprofil der Bibliothek wird angezeigt. |
LD |
DDM-Einschränkungen im Special Link Profile ändern.
(Diese
Funktion ist auf Großrechnern nicht verfügbar. Sie entspricht der
Funktion |
Sie können auf dem Bildschirm eine oder mehrere Bibliotheken mit einem Funktionscode markieren.
Für jede markierte Bibliothek werden die ausgewählten Funktionen nacheinander ausgeführt. Nach Abschluss der Verarbeitung wird für jede Bibliothek eine Meldung angezeigt, in der die jetzt gültige Verlinkungssituation angegeben ist.
Um einen oder mehrere Benutzer mit einer Bibliothek zu verlinken:
Markieren Sie in der Library Maintenance-Auswahlliste die
Bibliothek, mit der Sie einen oder mehrere Benutzer verlinken möchten, mit dem
Code LU.
Es wird ein Fenster mit folgenden Optionen angezeigt:
Start value
Sie können einen Startwert für die Liste der anzuzeigenden Benutzer eingeben
(wie im Kapitel Grundlagen der
Benutzung beschrieben).
Selection criterionN = None/kein Selektionskriterium: Alle Benutzer werden
aufgelistet.
L = Linked: Nur Benutzer, die bereits mit der Bibliothek
verlinkt sind (normale und spezielle Links, einschließlich vorübergehend
gesperrter) werden aufgelistet.
U = Unlinked: Nur Benutzer, die noch nicht mit der Bibliothek
verlinkt sind, werden aufgelistet.
Anschließend wird die Auswahlliste Link Users To Library (Benutzer mit Bibliothek verlinken) angezeigt, die die Liste der Benutzer anzeigt. Sie enthält alle Benutzer der Typen "Group" (Gruppe), "Administrator" und "Person".
In der Liste kann geblättert werden, wie im Kapitel Grundlagen der Benutzung beschrieben.
Markieren Sie in der Liste die Benutzer, die Sie mit der ausgewählten Bibliothek verlinken möchten.
In der Spalte Co können Sie jeden Benutzer mit einem der folgenden Funktionscodes markieren (mögliche Code-Abkürzungen sind unterstrichen):
| Code | Funktion |
|---|---|
LK
|
Link/Verlinken - Der Benutzer darf die Bibliothek mit dem für die Bibliothek definierten und wirksamen Sicherheitsprofil benutzen. |
SL
|
Spezieller Link - Der Benutzer kann die Bibliothek mit einem speziellen Sicherheitsprofil verwenden, das für die Verlinkung zu definieren ist. Das Linkprofil hat Vorrang vor dem Bibliothekssicherheitsprofil. Siehe Spezielle Links unten. |
CL
|
Cancel/Aufheben - Eine bestehende Verlinkung oder spezielle Verlinkung wird aufgehoben. |
TL
|
Temporarily Locked/Vorübergehend gesperrt - Eine bestehende
Verlinkung oder eine spezielle Verlinkung wird ausgesetzt, bis sie
wiederhergestellt wird.
Eine ausgesetzte Verlinkung oder spezielle
Verlinkung kann wiederhergestellt werden, indem der betreffende Benutzer
erneut mit |
DL
|
Display Special Link/Spezielle Verlinkung anzeigen - Das Sicherheitsprofil einer bestehenden speziellen Verlinkung zwischen dem Benutzer und der Bibliothek wird angezeigt. |
DI |
Display User/Benutzer anzeigen - Das Sicherheitsprofil des Benutzers wird angezeigt. |
LD |
DDM-Einschränkungen im Special Link Profile ändern
(Diese
Funktion ist auf Großrechnern nicht verfügbar. Sie entspricht der
Funktion |
Sie können in dem Bildschirm einen oder mehrere Benutzer mit einem Funktionscode markieren.
Für jeden markierten Benutzer werden die gewählten Funktionen nacheinander ausgeführt. Nach Abschluss der Verarbeitung wird eine Meldung angezeigt, die besagt, dass die Verlinkungssituation für den jeweiligen Benutzer nun in Kraft ist.
Während ein Bibliothekssicherheitsprofil die Bedingungen festlegt, unter denen die Bibliothek allgemein benutzt werden darf, bestimmt das Sicherheitsprofil für spezielle Links die Bedingungen, unter denen der so verlinkte Benutzer (oder Gruppe von Benutzern) die Bibliothek benutzen darf. Das bedeutet, dass Sie durch die Verwendung spezieller Links für verschiedene Benutzer unterschiedliche Bedingungen für die Nutzung derselben Bibliothek festlegen können.
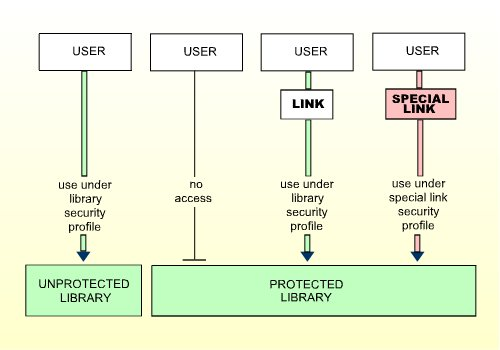
Die Bestandteile, die Sie in einem Profil für spezielle Verknüpfungen definieren, haben Vorrang vor den entsprechenden Bestandteilen im Bibliothekssicherheitsprofil.
Einige Bestandteile können in speziellen Verknüpfungsprofilen nicht eingestellt werden. Für diese gelten die im Bibliothekssicherheitsprofil angegebenen Einstellungen.
Wenn Sie einen Benutzer/eine Bibliothek mit SL markieren, können Sie auf
den dann angezeigten Bildschirmen das Sicherheitsprofil für diesen speziellen Link
festlegen. Die Standardeinstellungen, die auf den Bildschirmen des Sicherheitsprofils
für den speziellen Link erscheinen, werden aus dem Sicherheitsprofil der Bibliothek
übernommen.
Die Bestandteile eines Sicherheitsprofils für einen speziellen Link entsprechen denen, die Sie als Teil eines Bibliothekssicherheitsprofils definieren können (siehe Bestandteile eines Bibliothekssicherheitsprofils im Kapitel Bibliotheken verwalten).
Um ein bestehendes Sicherheitsprofil für einen speziellen Link zu ändern, markieren
Sie den betreffenden Benutzer/die betreffende Bibliothek erneut mit SL
auf dem Bildschirm Link Users To Library oder Link User
To Libraries: Der Bildschirm mit dem Sicherheitsprofil für einen
Special Link wird zur Änderung aufgerufen.
Um das Sicherheitsprofil für einen speziellen Link anzuzeigen, markieren Sie den
betreffenden Benutzer/die betreffende Bibliothek auf dem Bildschirm Link
Users To Library oder Link User To Libraries mit
DL: Der Bildschirm mit dem Sicherheitsprofil für einen
Special Link wird angezeigt.
Wenn sich ein Benutzer bei einer geschützten Bibliothek anmeldet, führt Natural Security eine Reihe von Prüfungen durch, um festzustellen, unter welchen Bedingungen der Benutzer die Bibliothek benutzen darf. Wenn keine der Prüfungen positiv ausfällt, wird die Anmeldung abgelehnt.
Die folgenden Prüfungen zum Schutz der Bibliothek werden in der folgenden Reihenfolge durchgeführt:
| Library Protection/Schutz der Bibliothek | Durchgeführte Prüfungen | ||||||
|---|---|---|---|---|---|---|---|
|
Prüfung, ob der Benutzer direkt mit der Bibliothek verlinkt ist. Wenn der
Benutzer über einen speziellen Link verlinkt ist, gelten die im Sicherheitsprofil
für einen Special Link definierten Bedingungen. Wenn der
Benutzer über einen normalen Link verlinkt ist, gelten die im Sicherheitsprofil
der Bibliothek definierten Bedingungen.
Zweitens: Prüfung, ob der Benutzer einer Gruppe angehört, die mit der Bibliothek verlinkt ist. Ist der Benutzer in mehr als einer Gruppe enthalten, werden diese Gruppen in der folgenden Reihenfolge geprüft: Zuerst werden die privilegierten Gruppen im Sicherheitsprofil des Benutzers in der Reihenfolge ihres Eintrags geprüft, dann werden die anderen Gruppen in alphabetischer Reihenfolge geprüft. Die erste gefundene verlinkte Gruppe wird gewählt. Ist die Gruppe über einen speziellen Link verlinkt, gelten die im Sicherheitsprofil für einen Special Link definierten Bedingungen. Ist die Gruppe über einen normalen Link verlinkt, dann gelten die im Sicherheitsprofil der Bibliothek definierten Bedingungen. |
||||||
|
Prüfung, ob das Terminal einer Gruppe angehört, die mit der Bibliothek verlinkt ist. Ist das Terminal in mehr als einer Gruppe enthalten, werden diese Gruppen in der folgenden Reihenfolge geprüft: Zuerst werden die privilegierten Gruppen (Privileged Groups) im Sicherheitsprofil des Terminals in der Reihenfolge ihres Eintrags geprüft, dann die anderen Gruppen in alphabetischer Reihenfolge. Die erste gefundene verlinkte Gruppe wird ausgewählt. Ist diese Gruppe über einen speziellen Link verlinkt, gelten die im Sicherheitsprofil für einen Special Link definierten Bedingungen. Ist diese Gruppe über einen normalen Link verlinkt, gelten die in den Sicherheitsprofilen der Bibliothek definierten Bedingungen. | ||||||
|
Wenn sich der Benutzer mit einer Benutzerkennung anmeldet, werden
die gleichen Prüfungen wie unter 1. durchgeführt.
Meldet sich der Benutzer ohne Angabe einer Benutzerkennung an, werden die gleichen Prüfungen wie unter 2. durchgeführt. |
||||||
|
Es werden die gleichen Prüfungen wie unter 1. durchgeführt. | ||||||
Anmerkung
Das Terminal muss sich in einer Gruppe befinden, die mit der Bibliothek verlinkt ist,
aber die Bedingungen für die Benutzung werden durch den Link des Benutzers
bestimmt.
Wenn ein Benutzer bei einer Bibliothek angemeldet ist, kann er das
Natural-Systemkommando PROFILE eingeben, um festzustellen, welche
Benutzungsbedingungen zurzeit in Kraft sind.
Wenn Sie das Kommando PROFILE eingeben, wird der
Security Profile-Bildschirm mit den folgenden Informationen
angezeigt:
| User / Benutzer | |
|---|---|
| ID | Die Benutzerkennung des Benutzers. |
| Name | Der Name des Benutzers. |
| Type | Der Benutzertyp. |
| Link ID | Link-Kennung. Der aktuelle Wert der Natural-Systemvariablen *GROUP.
Ein Stern (*) neben der Kennung zeigt an, dass die Verlinkung der Gruppe/des Benutzers mit der aktuellen Bibliothek ein Special Link ist. |
| ETID | Der aktuelle Wert der Natural-Systemvariablen *ETID.
|
| Library / Bibliothek | |
| ID | Die Bibliothekskennung der aktuellen Bibliothek. |
| Name | Der Name der aktuellen Bibliothek. |
| Steplibs | Die Steplibs der aktuellen Bibliothek. |
| Transactions / Transaktionen | |
| Startup | Der aktuelle Wert der Natural-Systemvariablen *STARTUP.
|
| Restart | Der Name der Neustart-Transaktion. |
| Error | Der aktuelle Wert der Natural-Systemvariablen *ERROR-TA.
|
Wenn Sie im Bildschirm Security Profile das Feld
Additional Options mit Y markieren oder
PF4 drücken, wird ein Fenster angezeigt, in dem Sie die folgenden
Informationen auswählen können:
Security options
Security limits
Session parameters
Command restrictions
Editing restrictions
Statement restrictions
Time windows
System files
Natural version
Diejenigen Optionen, bei denen etwas für den aktuellen Benutzer definiert ist, sind mit einem Pluszeichen (+) gekennzeichnet.
Sie können einen oder mehrere Optionen aus dem Fenster auswählen, indem Sie sie mit einem beliebigen Zeichen markieren. Für jede ausgewählte Option wird ein weiteres Fenster/Bildschirm angezeigt (in der Reihenfolge der Optionen im Auswahlfenster).
Wenn Sie PF5 drücken, wird das Fenster NSC Utility Access Rights angezeigt, das einen Überblick über die Dienstprogramm-Funktionen gibt, die Sie in jeder Bibliothek verwenden dürfen.
Wenn Sie das Systemkommando PROFILE aus einem Dienstprogramm heraus
abgesetzt haben, listet das Fenster die in diesem Dienstprogramm nutzbaren
Funktionen auf.
Wenn Sie das Systemkommando PROFILE an anderer Stelle
abgesetzt haben, listet das Fenster alle Dienstprogramme auf, zusammen mit der
Information, ob einige oder alle Funktionen eines Dienstprogramms für eine
bestimmte Bibliothek erlaubt/nicht erlaubt sind. (Die Notation
<others> (sonstige) im Feld Library des
Fensters zeigt alle Bibliotheken an, für die nichts Spezielles definiert wurde).
Um ausführlichere Informationen über die für eine bestimmte Bibliothek zulässigen
Dienstprogrammfunktionen zu erhalten, können Sie eine oder mehrere Bibliotheken im
Fenster auswählen, indem Sie sie mit einem beliebigen Zeichen markieren.
